先说结论:昨天(2026 年 8 月 4 日)Cloudflare 发布的 Wallets,可能是过去一年里对「AI Agent 商业化」最实在的一步。
我昨天看到公告就跑去试了。这篇文章不打算复述新闻稿,我想讲讲我在实际使用和读文档的过程中看到的东西,以及它为什么让我觉得「这件事真的不一样」。
我为什么觉得这件事被低估了
过去半年我陆续搭了几个 AI Agent:一个帮我做竞品调研,一个帮我维护网站内容,还有一个负责监控一些服务价格变化。它们都能「想」得很清楚,但全都卡在同一道坎上——做不了任何需要花钱的事。
具体来说:
- 登录页是给人类设计的,Agent 进不去。
- 添加支付方式要绑卡、要 KYC,Agent 完成不了。
- 就算给我生成了 API Key,之后的付款、对账、额度管理还是得人工操作。
- 想试用一个新服务,基本只能靠我手动点一遍。
结果是:我的 Agent 每次一碰到要花钱的环节,就会停在那等我。所谓「自主研究」,最终都断在「研究完了你去帮我买个订阅」这一步。
Cloudflare 这次做的事情,就是用一套基础设施把这个断点接上:
- 身份:
yourname.cloudflare.pay这样人类可读的 handle,相当于给 Agent 一个稳定的「名字」。 - 支付:稳定币 + x402 协议。HTTP 402 这个状态码存在了这么多年,现在终于被用来做「按次付费」的微支付。
- 控制:Account Wallet(人类控制) + Virtual Wallet(Agent 控制)两层结构。
这不是「让 Agent 更会聊天」,而是让 Agent 能安全地花钱办事。对正在做 Agent 产品、或者像我一样想给 Agent 配「自主预算」的人来说,这是真正的基础设施级变化。
我在 Dashboard 里实际看到了什么
说句实话,8 月 4 日当天功能还不是全量开放的。我打开 Dashboard 后,能做的实际是这几件事:
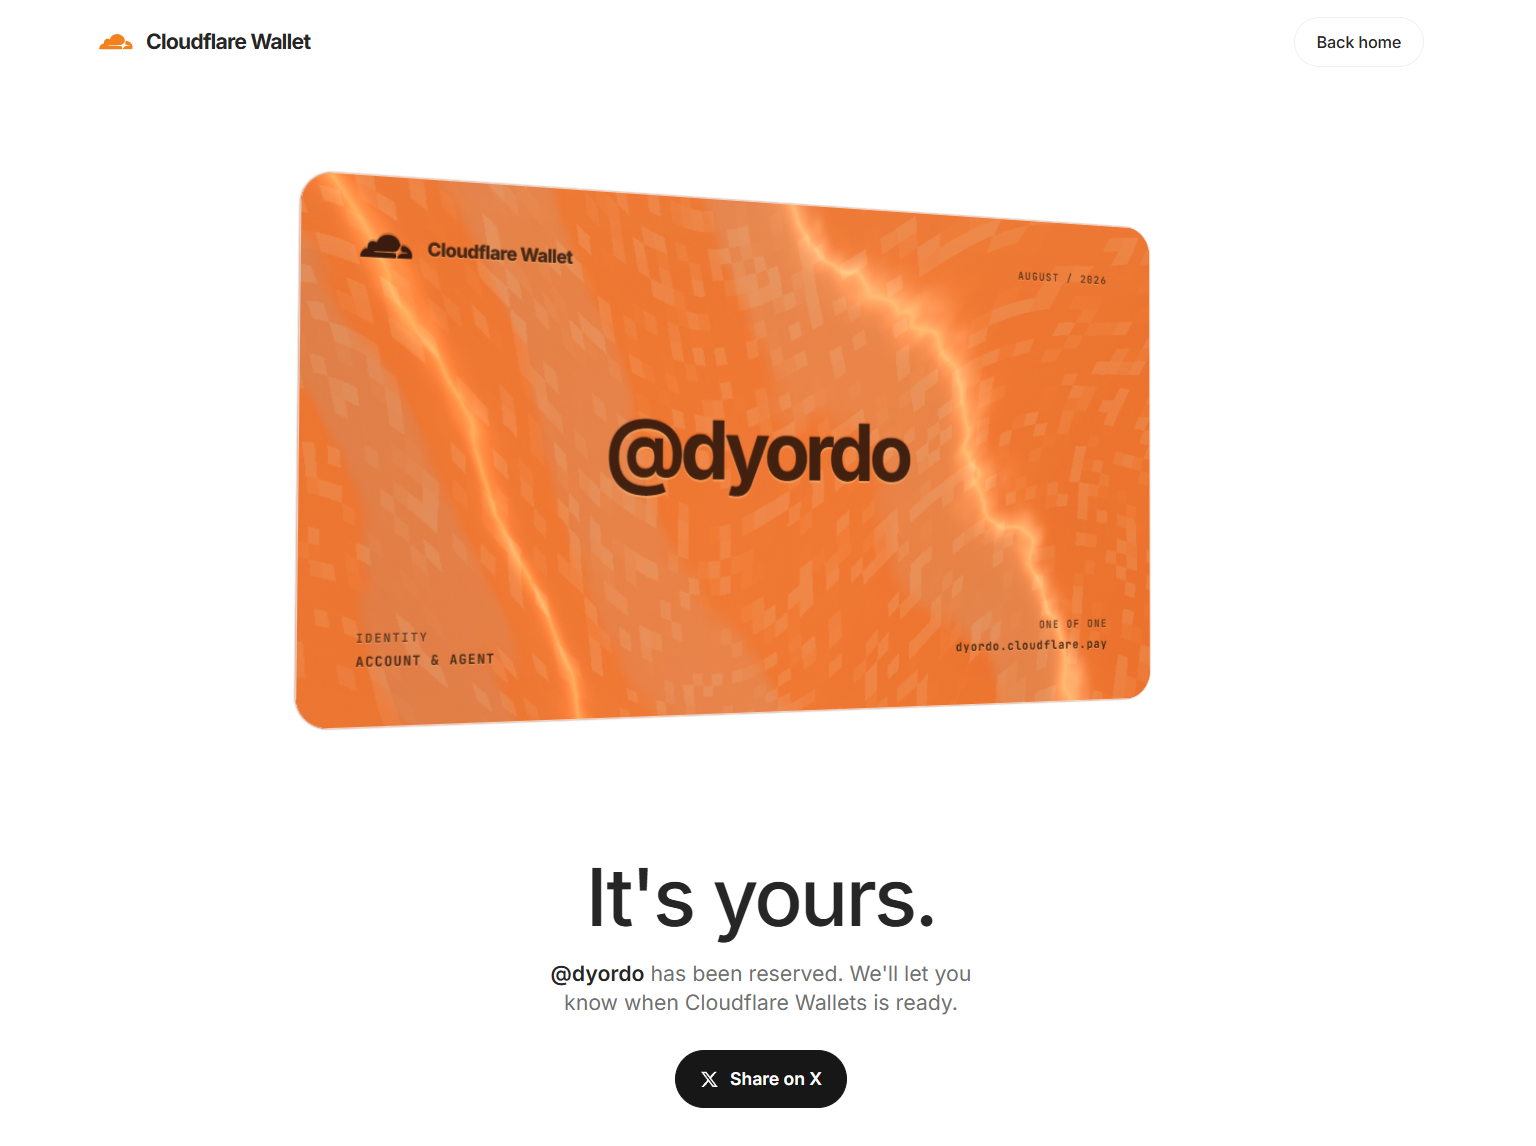
- 在 cloudflare.pay 认领我的 handle。公告里说 handle 先到先得,我理解这是为了避免别人抢注你的名字——就像域名一样。
- 加入 Monetization Gateway 的 waitlist(这个是卖家侧,7 月就开始了)。
- 读 Wallets 的文档,把两层钱包的权限模型和 x402 的支付流程完整过了一遍。
- 完整功能——入金、出金、发行 Virtual Wallet、把 Virtual Wallet 绑到某个 Agent——预计未来几个月才会陆续开放。
所以这篇里凡是我说「实测」的部分,主要指前三点:认领流程、文档理解和设计判断。第四点我基于文档逻辑和已有信息做推演,等功能全开我会回来更新。
两层钱包,而不是给 Agent 一张无限信用卡
整个设计里我最在意的是这个:
| 钱包 | 控制者 | 用途 | 关键能力 |
|---|---|---|---|
| Account Wallet | 人类账户所有者 | 资金中枢 | 充值、回收、设置策略、审批超额 |
| Virtual Wallet | Agent(通过 API Key 使用) | 实际支出 | 受额度、白名单、单笔上限硬约束 |
为什么说这个设计聪明?因为它把护栏从 Prompt 层搬到了基础设施层。
AI 安全圈子一直在讲 Prompt injection:攻击者可以让模型「多花一点」、买一些不该买的东西、或者把 API Key 泄露给第三方。这些手段能骗过模型,但骗不过硬编码在钱包里的支出上限。
举个最直白的例子:我给一个研究 Agent 配一个 $10 的 Virtual Wallet,它最多只能花 $10。哪怕它被误导、被注入、或者突然「决定」去订十个高级套餐,都过不了钱包这关。
这带来的心态变化是巨大的。没有护栏的时候,我给 Agent 挂一张真卡,每分每秒都在想它会不会失控;有了硬上限之后,我可以放心地让它去探索,因为它造成的损失是已知且有界的。
和 Monetization Gateway 连起来看,才是完整故事
Cloudflare 7 月先开了 Monetization Gateway(卖家侧),允许站点通过 x402 对内容、API、MCP Tool 按次收费。Wallets 这次补齐的是买家侧。两边都跑在 Cloudflare 的网络上。
这件事的意义比单看 Wallets 本身大得多:
- 买家侧:Agent 有身份、有钱包、有护栏。
- 卖家侧:商家能给「有身份的 Agent」开试用额度,按次计费。
- 两边的身份和支付都在同一个网络里,交易摩擦被压到最低。
这就是一个真正的 two-sided agentic marketplace。未来会出现一些今天想象不到的场景:
- Agent 自己去试 20 个推理 API,逐个调用、对比价格和延迟,挑出最便宜又够用的那个。这种事人类不会愿意做,Agent 会。
- 内容创作者直接对「有身份的 Agent」开放试用,按量收费,不用怕白嫖或盗刷。
- 企业给每个员工或每个 Agent 发固定的周预算,而不是共用一个公司账号、共享一张卡。
我现在能做什么(不等功能全开)
- 去认领 handle。 如果你是开发者,或者以后可能让 Agent 替你做付费操作,先把
yourname.cloudflare.pay占住。先到先得的东西,没必要赌运气。 - 盯着 Monetization Gateway 的 waitlist。 如果你是内容站或工具站站长,这是未来给 Agent 流量变现的入口。
- 如果已经在用 Cloudflare Workers / Agents SDK,现在就可以开始想接入方案。 Virtual Wallet 的权限模型(额度、白名单、单笔上限)在设计上其实和你现在给 Agent 配的环境变量、API Key 管理是一回事,提前把架构想清楚,等开放了直接接。
我也在认真看它对传统支付工具的影响。Cloudflare 这次其实是在重新定义「Agent 时代的收款链路」,这和独立开发者现在用的 Stripe、Paddle、Lemon Squeezy 那套是互补的——人类卖东西用传统收款,Agent 卖东西给 Agent,走 x402。我之前的 独立开发者海外收款指南 里讲的是前者,而这次的 Wallets 更接近后者的雏形。
说实话,我也有顾虑
方向很对,但风险和不确定的地方也不少:
- 一个人类可以生成大量 Agent。 身份锚定的是「某个人类认领的 handle」,而不是 Agent 本身。如果一个真人注册 1000 个 handle、开 1000 个 Agent 去薅商家的试用额度,商家侧的防护成本会很高。
- 稳定币出入金和合规边界。 加密支付在跨境场景方便,但反洗钱、税务、地区监管这些现实问题不会消失,只会转移到入金/出金这两端。Cloudflare 会怎么做、各国监管怎么反应,都需要观察。
- 商家愿不愿意服务「已声明身份」的 Agent。 技术上通了,商业上不一定立刻有人买单。愿意给 Agent 开试用额度的商家越多,这套系统越有价值;在达到临界点之前,它更像一个「为未来准备的管道」。
这些不会改变我的判断:谁掌握了 Agent 的身份 + 支付管道,谁就在机器经济里占住了类似「支付网络」的位置。 只是提醒自己和读者,别把基础设施当成了马上能兑现的现金。
我的原创思考:「账户」本身可能被重新定义
传统互联网的信任单位是「人类账户」:邮箱、手机号、实名认证,背后都是一个自然人。
Agentic 时代的信任单位,很可能是「带硬性护栏的委托身份」:一个人类声明「我是 myname.cloudflare.pay」,然后生成一个受额度约束的 Virtual Wallet 交给 Agent,Agent 用它来花钱、验证自己的身份。
Cloudflare 没有发明一套复杂的身份标准,而是用最简单的方式把 keypair 变成了人类可读的名字——这和当年 DNS 把 IP 变成人能记的域名,逻辑上几乎一模一样。这很 Cloudflare:实用优先,用基础设施的方式解决普通人的问题。
对普通用户来说,这套逻辑其实不难理解:不是「给 Agent 一张信用卡」,而是「给 Agent 一个受控的零花钱账户」。前者让你整天提心吊胆,后者让你敢放手。
总结一句话
Cloudflare Wallets 不是又一个 AI 工具,而是 Agent 终于可以真正进入商业世界的基础设施。
护栏在基础设施层,而不是靠模型自觉——这才是能规模化的关键。
如果你也在构建 Agent 相关的东西,我强烈建议这两天先做一件事:去把自己的 handle 占了。成本接近零,但可能是一个未来想买都买不到的名字。
关于怎么给 Agent 设计「花钱护栏」,我单独写了一篇实操:给 AI Agent 设置花钱护栏:Solo 开发者的支出管理实战。钱包的安全底线,也可以看看我之前写的 Web3 钱包安全完全指南。
本文信息截至 2026 年 8 月 5 日,Cloudflare Wallets 完整功能尚未开放,价格与策略可能变化,请以官方文档为准。